

Certains traitements de données personnelles présentent un niveau de risque tel qu’ils exigent une analyse d’impact approfondie avant même d’être mis en œuvre. En 2025, le cadre réglementaire autour de la PIA RGPD s’est renforcé, avec de nouvelles obligations et un guide mis à jour par la CNIL. Comprendre quand déclencher une analyse d’impact et comment la structurer n’est pas une option mais une nécessité stratégique pour rester en conformité tout en protégeant efficacement les droits des personnes concernées.
📋 Synthèse rapide : AIPD / PIA & RGPD 2025
- 📌 Quand réaliser une AIPD ?
➡️ Avant toute mise en œuvre d’un traitement à risque élevé.
➡️ Réévaluation obligatoire en cas d’évolution du traitement. - 📎 Critères déclencheurs
✔ Risque élevé pour les droits des personnes
✔ Présence d’au moins 2 critères listés par la CNIL
⚠ Si le risque reste élevé ➡️ Consultation de la CNIL requise - 🧩 Contenu obligatoire (Art. 35 RGPD)
– Description du traitement
– Évaluation de sa nécessité
– Identification des risques
– Plan de mesures pour les atténuer - 🏗 Étapes clés d’une AIPD
Étape Objectif principal 1. Définir le périmètre Cerner les données, finalités, cadre juridique… 2. Parties prenantes Impliquer DPO, métiers, IT et utilisateurs 3. Décrire le traitement Lister toutes les actions sur les données 4. Identifier les risques Mesurer gravité & probabilité 5. Analyser les mesures Évaluer leur efficacité 6. Formaliser l’analyse Constituer un rapport documenté 7. Réévaluer Mettre à jour en cas de changement - ✨ Nouveautés 2025
✅ Certification RGPD CNIL pour sous-traitants (durée : 3 ans)
✅ 90 points contrôlés sur tout le cycle de vie des données - 🧰 Outils pratiques
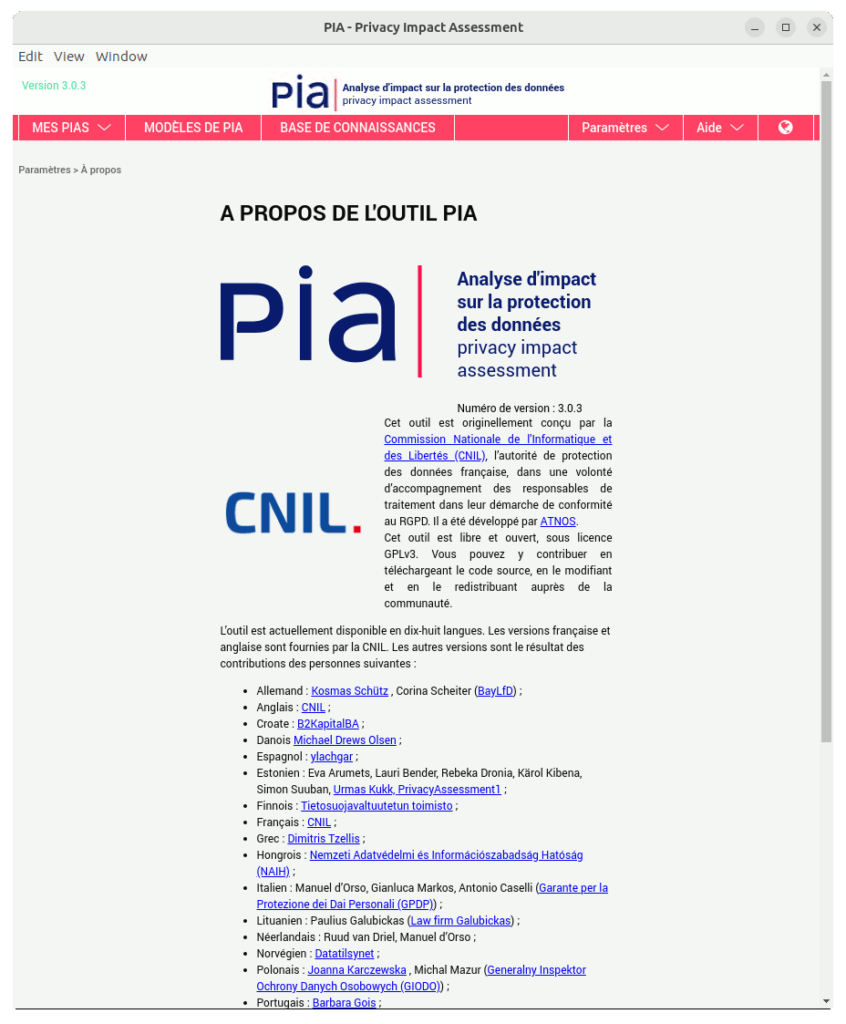
🔧 Logiciel open source PIA (FR/EN)
📘 Guide CNIL 2025 actualisé - 🔐 Mesures techniques recommandées
✔ Pseudonymisation
✔ Anonymisation
✔ Chiffrement
✔ Gestion des accès
✔ Confidentialité dès la conception - 💡 Bonnes pratiques
🔄 Anticiper et documenter tout
👥 Associer les personnes concernées
📚 Utiliser les ressources CNIL
🔎 Maintenir une documentation complète et à jour
Evaluation de la necessite d’une AIPD (PIA RGPD)
PIA RGPD : à quel moment lancer une analyse d’impact ?
Un déclencheur réglementaire lié au risque
Une analyse d’impact relative à la protection des données (AIPD) doit être menée avant toute mise en œuvre d’un traitement dès lors que celui-ci présente un risque élevé pour les droits et libertés des personnes physiques. C’est une obligation juridique ancrée à l’article 35 du RGPD.
Ce risque élevé est caractérisé dès lors que le traitement remplit au moins deux critères définis par la CNIL, parmi lesquels :
- la surveillance systématique d’individus
- l’évaluation ou notation des personnes
- le traitement à grande échelle de données sensibles
- le recoupement de jeux de données
En cas de doute, il est préférable d’opter pour la prudence : réaliser une AIPD permet d’anticiper toute non-conformité.
Mon conseil : j’encourage toujours à documenter les critères du traitement dès sa conception. Cela simplifie l’évaluation du niveau de risque et évite de devoir tout refaire juste avant le lancement.
Respecter les étapes structurées d’une AIPD conforme
Un processus découpé en 7 étapes clés
Une analyse d’impact RGPD structurée s’appuie obligatoirement sur un enchaînement cohérent d’étapes. Voici son processus tel que recommandé par la CNIL :
| Étape | Objectif principal |
|---|---|
| Définir le périmètre et le contexte | Délimiter clairement le traitement et son environnement |
| Recenser les parties prenantes | Impliquer toutes les parties internes et consulter si besoin |
| Décrire le traitement | Documenter les opérations sur les données |
| Identifier et évaluer les risques | Analyser les impacts pour la vie privée et la sécurité |
| Examiner les mesures existantes | Évaluer les dispositifs de mitigation des risques |
| Prendre les décisions et formaliser | Structurer les constats et les engagements dans un rapport |
| Réévaluer et mettre à jour | Suivre l’évolution du traitement et garantir une conformité continue |
Un contenu encadré juridiquement
L’article 35 du RGPD impose que chaque AIPD présente de manière claire :
- les finalités du traitement et les données traitées
- l’évaluation de sa nécessité et de sa proportionnalité
- l’étude des impacts sur les droits des personnes
- les mesures prévues pour atténuer les risques (techniques et organisationnelles)
« Une AIPD efficace est un levier de gouvernance, pas une contrainte. » — Guide CNIL, Version 2025
Mesures de sécurité et bonnes pratiques PIA RGPD
Technologies de minimisation du risque
Les dispositifs de prévention doivent être définis dès la conception du traitement, dans une logique de Privacy by Design. Les moyens recommandés comprennent :
- la pseudonymisation ou l’anonymisation des données
- le chiffrement au repos et en transit
- une gestion dynamique et restreinte des accès utilisateurs
- l’auditabilité et la traçabilité des traitements
Une politique de sécurité efficace repose aussi sur une validation régulière de la robustesse des protocoles.
Petit rappel pratique : même si les outils open source comme le logiciel PIA de la CNIL sont gratuits, ils doivent être complétés par une réelle méthodologie interne. Ne pense pas que l’outil va faire le travail à ta place.
Best practices pour garantir la conformité dans le temps
Réaliser une AIPD ne suffit pas. La maintenir à jour et intégrée dans les processus organisationnels est essentiel pour démontrer la conformité continue. Quelques recommandations de terrain :
- réaliser l’AIPD dès la phase de conception du traitement
- documenter toutes les décisions et mesures techniques
- tenir une base à jour des AIPD effectuées
- impliquer régulièrement le DPO et la direction juridique
Un suivi structuré permet une mise à jour rapide en cas d’évolution technique.
Nouveautés réglementaires sur les PIA RGPD en 2025
Certification des sous-traitants : une avancée concrète
A partir de 2025, la CNIL lance une certification RGPD spécifique aux sous-traitants. Celle-ci repose sur 90 points de contrôle couvrant l’ensemble du cycle de vie des données. Valable 3 ans, cette certification garantit un niveau élevé de maîtrise des traitements délégués.
« Cette certification ne remplace pas l’analyse d’impact, mais elle la complète en garantissant un socle de bonnes pratiques chez le prestataire. » — CNIL, 2025
Ce dispositif permet de fiabiliser la chaîne de responsabilité dans les projets impliquant des partenaires externes.
Ressources pratiques pour mener une AIPD
Pour t’aider à structurer efficacement l’analyse, plusieurs outils sont disponibles :
- Le guide CNIL 2025 pour les AIPD
- Le logiciel PIA CNIL (open source, multi-langue)
L’usage combiné du guide, du logiciel, et d’un accompagnement DPO interne renforce l’efficacité de la démarche.
